


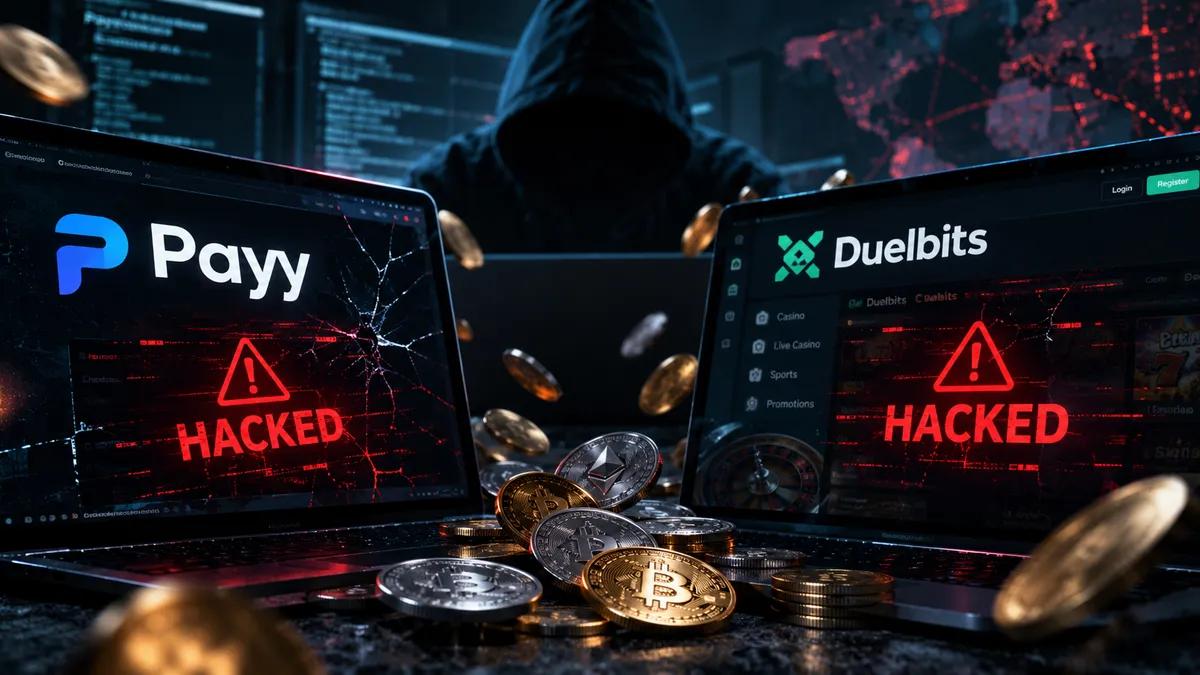
Компании Payy и Duelbits были взломаны в один день, в результате чего были украдены 1,8 млн и 4,3 млн долларов соответственно.
 DeFi
 SCAM
24 сентября с разницей в несколько часов были опустошены две не связанные между собой криптовалютные платформы, и вместе они дают довольно хорошее представление о том, в каком состоянии находятся проблемы безопасности в отрасли на данный момент.
Пейи: весь баланс исчез.
Payy Network, протокол платежей в стейблкоинах, ориентированный на конфиденциальность, подтвердил, что его контракт на перенос баланса Ethereum был взломан. Взлом состоялся не частично, а полностью. Следователи из Specter первоначально обнаружили, что из протокола выведено около 1,8 миллиона долларов США в USDC; собственное подтверждение Payy Network приблизило эту цифру к 1,83 миллионам долларов после подсчета конвертации в ETH.
Злоумышленник оплатил газ для операции через Railgun, платформу для обеспечения конфиденциальности, прежде чем опустошить роллап. Украденные USDC были обменяны примерно на 683 ETH и распределены между тремя адресами — стандартный первый шаг перед отмыванием денег. С тех пор Payy приостановила внесение, снятие средств, переводы и карточные операции в сети и заявила, что уведомила правоохранительные органы и привлекла сторонние компании по реагированию на инциденты.
Примечательно не сложность эксплойта. Первоначальная классификация указывает на сбой в управлении доступом на мостовом и агрегированном интерфейсах, а не на какой-либо новый криптографический трюк. Просто разрешение, которое не должно было быть открытым.
Дьюэлбитс: постоянный клиент
Криптоказино Duelbits отключилось в тот же день после того, как PeckShield обнаружил подозрительный отток средств на сумму около 4,3 миллиона долларов США из сетей Ethereum и BNB Chain: 836 ETH (~2,23 млн долларов США), 1,146 млн USDT, 209 BNB (~160,7 тыс. долларов США), 96 805 USDC, 12,4 млрд SHIB (~70,2 тыс. долларов США) и 31 515 DAI. Злоумышленник провел транзакции через deBridge и Relay Router V3, а затем консолидировал большую часть средств в сумму около 1588 ETH, оставив DAI практически нетронутыми.
__КОРОТКИЙ_ТОКЕН_0__
Компания Duelbits не раскрыла, как был получен доступ, и до сих пор неясно, пострадали ли балансы игроков — известно лишь, что были затронуты горячие кошельки. По данным Scam Sniffer, ущерб был немного меньше, около 4,2 миллиона долларов, но компания отметила, что были опустошены и кошельки Tron; позже активность в блокчейне, связанная с Bitcoin и Solana, подтолкнула некоторые оценки к 5,9 миллионам долларов, прежде чем ситуация стабилизировалась. Рабочая теория заключается в утечке закрытого ключа, а не в ошибке в контракте.
Для Duelbits это не первый подобный случай. В феврале 2024 года казино потеряло 4,64 миллиона долларов в результате инцидента, который CertiK связал с скомпрометированным закрытым ключом, когда злоумышленник использовал уязвимость двойного учета в логике баланса контракта токена. Два крупных взлома, произошедшие примерно с интервалом в 18 месяцев, оба связаны с ошибками ключа или доступа, а не с каким-то новым экзотическим вектором атаки. Уже одна эта закономерность говорит о том, сколько работы еще предстоит операторам горячих кошельков.
Более широкая картина
Если посмотреть шире, то временные рамки совпадают с тенденцией, на которую компании, занимающиеся информационной безопасностью, указывали весь год. Immunefi зафиксировала 207 хакерских атак в первой половине 2026 года, что является рекордом, и потери составили примерно 972 миллиона долларов. По данным CertiK, за тот же период потери приблизились к 1,32 миллиарда долларов. Разница между этими двумя цифрами менее важна, чем то, в чем сходятся обе компании: злоумышленники в основном продвинулись вверх по иерархии. Благодаря постоянным аудитам и программам вознаграждения за обнаружение уязвимостей, теперь сложнее находить ошибки в смарт-контрактах, поэтому деньги пошли по пути наименьшего сопротивления в инфраструктуру, утечки ключей, неправильно настроенные мосты и привилегированный доступ, который никогда не был должным образом защищен.
Компании Payy и Duelbits, подвергшиеся атакам с разницей в несколько часов и осуществленные двумя разными способами, попадают именно в эту категорию. Ни одна из компаний пока не опубликовала полный анализ причин сбоев, и цифры по обоим инцидентам могут измениться по мере того, как следователи будут отслеживать происхождение средств.


 Успешно скопировано... Спасибо, что делитесь нашим контентом!:



Бонус на депозит 5% до 100 драгоценных камней
0% комиссии при пополнении и снятии средств.


11% бонус на депозит + фриспины


ДОПОЛНИТЕЛЬНЫЙ БОНУС НА ДЕПОЗИТ 10% + БЕСПЛАТНЫЕ 2 ВРАЩЕНИЯ КОЛЕСА

Бесплатный кейс и 100% Приветственный Бонус


5 бесплатных кейсов, ежедневная халява и бонус
3 бесплатных случая и бонус 5% на все денежные депозиты.
+5% к депозиту


Коментарии