


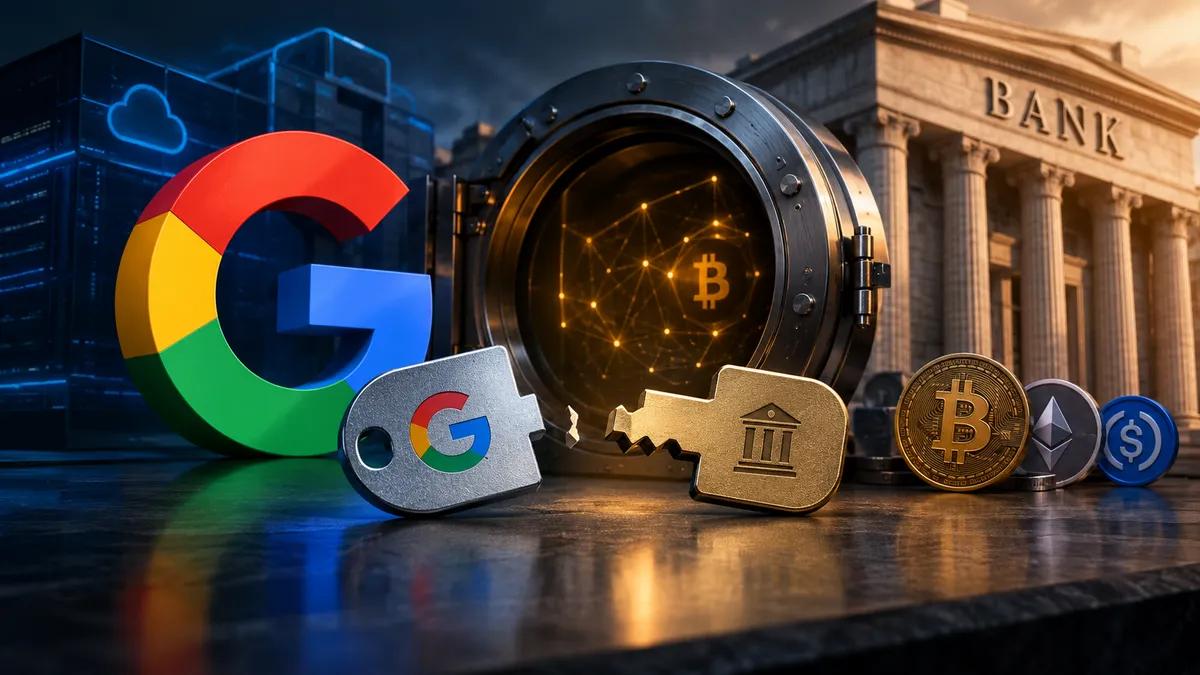
Google хочет стать хранилищем для банковской криптовалюты.
 Google
 разрабатывает продукт для хранения криптовалюты для банков, и в среду компания представила его публично. На своем первом симпозиуме по цифровым активам в Нью-Йорке Google Cloud представила Google Multi-Party Compute (MPC) — сервис для хранения и перемещения криптовалюты и токенизированных активов без необходимости хранения полного закрытого ключа какой-либо одной машиной, сообщает CoinDesk. Сервис находится в режиме закрытого предварительного просмотра. Коммерческий запуск запланирован на начало 2027 года, цена пока не объявлена.
В тот же день новость распространилась в сети X, и Скотт Мелкер опубликовал её как "ТОЛЬКО ЧТО ПОСТУПИЛО".
__КОРОТКИЙ_ТОКЕН_0__
Кто тестирует систему? Google об этом не говорит. В предварительной версии участвуют несколько партнеров-разработчиков и крупные финансовые институты, но их имена не разглашаются. Единственным подтвержденным пользователем является Alphabet, которая начала защищать свои собственные цифровые активы на платформах Ethereum и Solana с помощью этой системы. Какие именно активы и в каком объеме, остается неизвестным. Рич Видманн, директор по стратегии цифровых активов Google Cloud, заявил CoinDesk, что банкам, переходящим на блокчейны, «необходима масштабируемая, проверенная инфраструктура для защиты активов своих клиентов».
Продукт, а не набор для самостоятельной сборки.
Сама по себе технология MPC не нова. Вы разбиваете закрытый ключ на фрагменты, распределяете их по разным системам, и ни одна ошибка не приводит к передаче денег. Google даже опубликовала в 2023 году руководство, показывающее клиентам, как создать подобную систему на своей инфраструктуре Confidential Space. Новым является то, что теперь Google продает готовое решение. Компания сообщила CoinDesk, что никогда ранее не предлагала специализированный продукт для хранения криптовалюты с использованием MPC. До сих пор банки на Google Cloud получали Key Management Service и Cloud HSM, а затем им приходилось самостоятельно добавлять функции подписи, политики и восстановления.
Пример CoinDesk: банк хранит один ключевой актив в Google Cloud, один на собственном оборудовании, а другой у конкурирующего облачного провайдера. Когда банк хочет перевести средства, транзакция попадает в Confidential Space — изолированную от оборудования среду, где система проверки политик проверяет её на соответствие правилам банка, прежде чем что-либо будет подписано. Эти правила могут ограничивать суммы, блокировать целевые кошельки или требовать одобрения нескольких отделов. Пороговые значения можно регулировать: 2 из 3 или 5 из 7. Google утверждает, что не может прочитать ключевой материал в незашифрованном виде, даже для активов, хранящихся на собственной инфраструктуре.
При общедоступном запуске сервис будет поддерживать подписи ECDSA и Ed25519. ECDSA — это схема, лежащая в основе большинства кошельков Bitcoin и Ethereum, а Ed25519 — это схема Solana.
Также имеется документация. Cointelegraph сообщила, что Google обновила документацию сервиса в понедельник, и в примечаниях к выпуску указаны изменения с августа. 1 октября были добавлены правила Bitcoin, касающиеся сумм транзакций, типов адресов назначения и выходных данных для сдачи. Продукт по-прежнему помечен как предварительная версия, что означает, что он предлагается как есть, с возможной ограниченной поддержкой.
Один неясный момент. Solana Compass отметила, что в общедоступной документации Solana по-прежнему указана как "скоро будет доступна", в то время как Google сообщила CoinDesk, что Alphabet уже использует систему на Solana. Google не объяснила это несоответствие.
Почему банкам важны ключи
Потому что деньги крадут именно из ключей. Данные Chainalysis, на которые ссылается CoinDesk, указывают на то, что скомпрометированные приватные ключи стали причиной кражи 43,8% криптовалюты в 2024 году. По данным DeFiLlama, по состоянию на июнь в результате хакерских атак и эксплойтов было потеряно в общей сложности 16,69 миллиарда долларов, причем примерно 40% этой суммы связано со взломом ключей.
Взлом Humanity Protocol в июне — это классический пример. 9 июня основатель Теренс Квок опубликовал сообщение о том, что закрытые ключи члена Humanity Foundation были скомпрометированы, и призвал пользователей держаться подальше от моста и пулов ликвидности. Аналитик Onchain Specter уже отслеживал утечку средств, и в том сообщении потери превысили 20 миллионов долларов. Позже CoinDesk оценил общую сумму потерь более чем в 32 миллиона долларов как минимум в 17 кошельках, а токен H упал более чем на 80%. Цифры так и не совпали полностью: по данным PeckShield, ежемесячная сумма составила 31 миллион долларов, в то время как собственная оценка команды выросла примерно до 36 миллионов долларов, согласно The Block.
__КОРОТКИЙ_ТОКЕН_1__
Не все поверили этому объяснению. ZachXBT сказал, что не верит версии команды, и выдвинул предположение, что это был маркет-мейкер, обналичивавший средства. Это его подозрение, а не вывод.
В любом случае, это та самая ошибка, ради которой, по словам Google, и создана MPC: одной украденной учетной записи недостаточно для перевода средств. Анализ CoinDesk показывает, что проверка на соответствие правилам перед подписанием может остановить переводы, нарушающие установленные лимиты или правила одобрения. Изменило бы это что-нибудь в случае, подобном делу Humanity, никто со стороны сказать не может.
Что в него не входит
Google также позиционирует свой продукт как средство защиты от атак с использованием искусственного интеллекта и квантовых вычислений. Внимательно прочтите этот раздел. CoinDesk отмечает, что нынешняя защита направлена на предотвращение кражи учетных данных и несанкционированных транзакций, а не на взлом базовой криптографии.
В этом месяце это различие имеет значение. 7 октября исследователь Ethereum Foundation Джастин Дрейк призвал индустрию начать планировать «бункерный режим» — так он называет перемещение средств на адреса, которые никогда не раскрывали свой открытый ключ, — из-за опасений, что ИИ может взломать подписи, защищающие кошельки Bitcoin и Ethereum, в течение нескольких месяцев, а не лет в худшем случае. По данным CoinDesk, пост собрал почти 4 миллиона просмотров. Виталик Бутерин призвал серьезно отнестись к риску, но не спешить с перемещением средств, а Самсон Моу призвал своих подписчиков не паниковать. Ни одна система ИИ не продемонстрировала способность взламывать эти подписи.
Google заявляет, что его архитектура позволит в дальнейшем проводить постквантовые обновления без необходимости перестройки банковских систем. Сроки не называются.
Переполненный рынок
Google выходит на рынок, где уже есть Fireblocks, Fordefi и BitGo. По данным CoinDesk, компания предлагает партнерские отношения с банками, экспертные знания в области безопасности и нейтральность для банков, которые не хотят арендовать инфраструктуру у конкурента, борющегося за тех же клиентов.
Вопрос не в спросе. По данным crypto.news, в сентябре UniCredit изучал возможности создания инфраструктуры для хранения и брокерских услуг в сфере цифровых активов, а Finance Magnates сообщила, что JPMorgan планирует принимать биткоины и эфир в качестве залога по кредитам для институциональных клиентов, используя стороннего хранителя активов.
Однако есть и определённые нюансы. Даже при распределении акций банки всё ещё могут полагаться на Google в вопросах программного обеспечения, политики транзакций и операционной деятельности. Безопасность зависит от того, как банк настраивает процедуры подтверждения и кто имеет право редактировать правила. Проблема по-прежнему заключается в том, что законный подписант, обманом получивший одобрение на недействительный перевод. Кроме того, Google не предоставил независимого сравнительного анализа производительности с существующими продуктами для хранения ценных бумаг.
Я бы сказал, что криптография — это самая простая часть, которой можно доверять. Более сложный вопрос заключается в том, хочет ли комитет по рискам банка еще одной критически важной зависимости от Google. Далее я бы обратил внимание на то, опубликует ли какой-либо банк, проводивший тестирование, какие-либо данные, и сколько Google за это берет.


 Успешно скопировано... Спасибо, что делитесь нашим контентом!:


Бонус на депозит 5% до 100 драгоценных камней
0% комиссии при пополнении и снятии средств.

11% бонус на депозит + фриспины


ДОПОЛНИТЕЛЬНЫЙ БОНУС НА ДЕПОЗИТ 10% + БЕСПЛАТНЫЕ 2 ВРАЩЕНИЯ КОЛЕСА

Бесплатный кейс и 100% Приветственный Бонус

5 бесплатных кейсов, ежедневная халява и бонус
3 бесплатных случая и бонус 5% на все денежные депозиты.
+5% к депозиту

Коментарии