


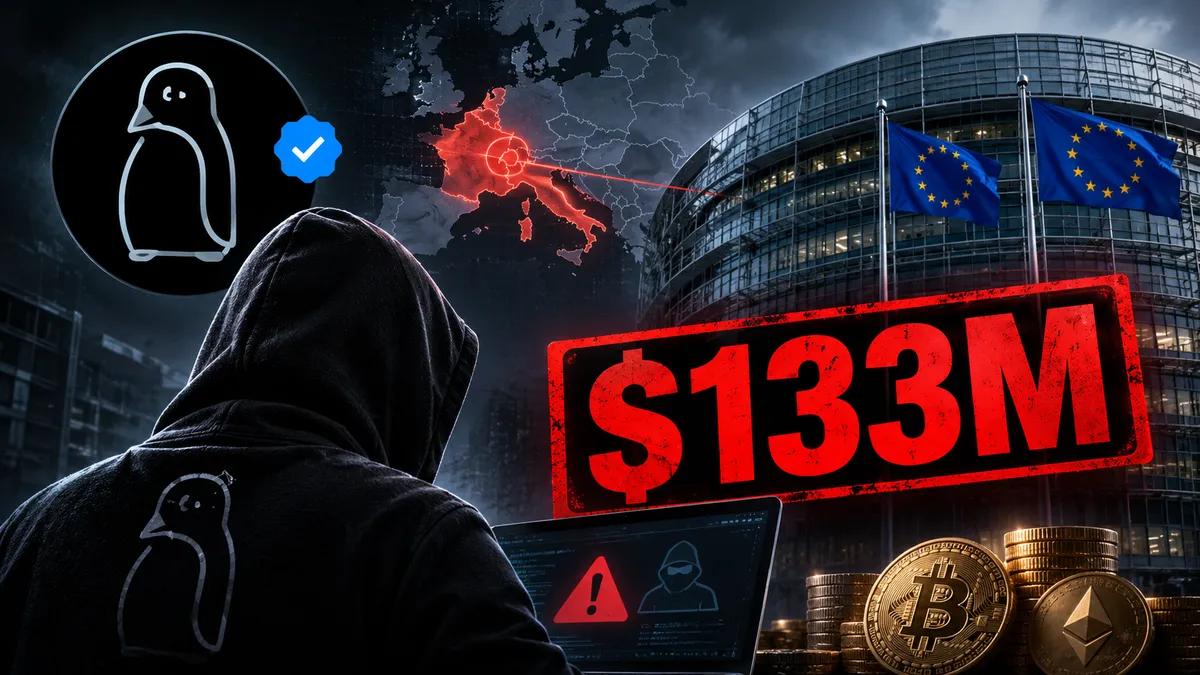
ZachXBT заявил, что одно из западноевропейских учреждений скрывает факт взлома на сумму 133 млн долларов
 DeFi
В понедельник никто не знал, кто именно лишился этих денег. К утру среды у жертвы уже было имя, заявление и масса вопросов, на которые предстояло ответить.
Всё началось 2 ноября, когда ZachXBT опубликовал предупреждение на своём канале в Telegram. По его словам, накануне некая неназванная организация из ЕС потеряла более 106 млн долларов с нескольких счетов на централизованных биржах. Злоумышленник вывел все средства в виде USDC и USDT, после чего начал обменивать их на ETH, перемещая средства через биржи мгновенного обмена и конвертируя часть средств в Monero. Он опубликовал 11 адресов. DEGEN NEWS разместил это предупреждение на X в течение нескольких часов, а Wu Blockchain также его перепостил.
Через день сумма выросла до 133 млн долларов. ZachXBT обнаружил ещё 27 млн долларов, снятых с бирж, причём часть этих операций была совершена уже после его первого поста. По его рабочей версии, была взломана крупная финансовая организация в Западной Европе, и этот инцидент «в настоящее время замалчивается». Больше всего его раздражало время, в которое это произошло. По его словам, было отмыто более 30 млн долларов, которые правоохранительные органы ЕС могли бы заморозить, если бы об инциденте было должным образом сообщено.
Поздно вечером 3 ноября он назвал название учреждения: Crédit Mutuel Arkéa — французский кооперативный банк с активами примерно в 211,5 млрд евро и более чем 5,6 млн клиентов. Он сообщил, что атака продолжалась несколько дней. «Я подозреваю, что сумма похищенных средств будет больше, если учесть внебиржевые операции», — добавил он.
Ответ банка
Часть истории о том , что «это до сих пор скрывают», продлилась недолго. 4 ноября Arkéa сообщила французским СМИ, в том числе Cryptoast и France Télévisions, что подверглась атаке, которая позволила совершить мошеннические операции. Банк заявил, что инцидент в настоящее время локализован, клиенты не понесут финансовых последствий, а некоторые транзакции были временно приостановлены. Он не назвал сумму убытков и не объяснил, как злоумышленники проникли в систему.
Таким образом, банк признал факт инцидента в течение суток после того, как его имя было упомянуто. Сообщил ли он об этом властям ЕС до перевода средств — это отдельный вопрос, и я не видел ничего, что давало бы на него однозначный ответ.
Возможно, украдены были не криптовалюты
И вот здесь дело принимает странный оборот. Как сообщает Cryptoast, журналист Грегори Раймонд сообщил, что деньги, возможно, покинули банк в виде обычных фиатных средств и были конвертированы в криптовалюту только позже, в рамках этапа отмывания. Его источник описал организованную сеть счетов-«мулов». Французские СМИ связали это мошенничество с Fortuneo, онлайн-банком Arkéa. Один из источников выдвинул два объяснения: взлом платежных систем Fortuneo или операция социальной инженерии по схеме «мошенничества под видом генерального директора». По данным другого источника, средства поступили на биржевые счета, открытые на поддельные данные, которые прошли проверку KYC. Анализ данных цепочки блоков, проведённый Bitquery, указывает на то, что злоумышленник контролировал учётные записи на бирже. Ничто из этого не подтверждено, и версии не сходятся между собой.
Сумма ущерба также пока остается неясной. 133 млн долларов — это примерно 118 млн евро. В некоторых французских СМИ говорится о «более чем 100 млн евро». ЗакXBT считает, что реальная сумма выше.
Что показывают данные блокчейна
Bitquery отследил отток 108,8 млн долларов в USDC со счетов на Kraken, Crypto.com и OKX в течение примерно 21 часа. За один четырехчасовой период примерно 62,98 млн долларов в стейблкоинах были конвертированы в 27 553 ETH. В 13:47 UTC 2 ноября около 78,3 млн долларов по-прежнему находились в кошельках, связанных с злоумышленниками, 30,5 млн долларов уже покинули отслеживаемые адреса, и только 3,74 млн долларов составляли USDC, которые Circle могла заморозить.
Kraken сообщает, что ограничила доступ к счетам, связанным с инцидентом. Crypto.com заявляет, что заблокировала соответствующие средства. Обе компании утверждают, что их собственные платформы не были скомпрометированы. Сообщается, что OKX изучает эти обвинения.

Оба заявления вполне могут соответствовать действительности. Тем не менее, 21 час — это долгий срок для того, чтобы более 100 млн долларов исчезли со счетов на трех крупных биржах, каждая из которых имеет собственные команды по обеспечению соблюдения нормативных требований.
ZachXBT также заявляет с «высокой степенью уверенности», что к этому не причастен «Лазарь». Схема отмывания средств отличается: здесь используются мгновенные обмены, платформа Wagyu для конвертации в Monero и множество переходов между цепочками. Время совершения преступления привлекает внимание: оно произошло через несколько дней после взлома Binance, в результате которого было похищено примерно 6,4 млрд долларов, который ФБР приписало северокорейской группировке TraderTraitor. Этот случай меньше по масштабу и более хаотичен, и никто не знает, кто стоит за атакой.
Что пока остается неясным
Сумма, метод и личность злоумышленника пока не подтверждены. Arkéa заявляет, что нормальная работа возобновится после завершения окончательных проверок безопасности. Возможность возврата оставшихся средств зависит от того, сколько денег все еще находится в этих кошельках, а эта сумма быстро менялась.


 Успешно скопировано... Спасибо, что делитесь нашим контентом!:



Бонус на депозит 5% до 100 драгоценных камней
0% комиссии при пополнении и снятии средств.


11% бонус на депозит + фриспины


ДОПОЛНИТЕЛЬНЫЙ БОНУС НА ДЕПОЗИТ 10% + БЕСПЛАТНЫЕ 2 ВРАЩЕНИЯ КОЛЕСА

Бесплатный кейс и 100% Приветственный Бонус


5 бесплатных кейсов, ежедневная халява и бонус
3 бесплатных случая и бонус 5% на все денежные депозиты.
+5% к депозиту


Коментарии