


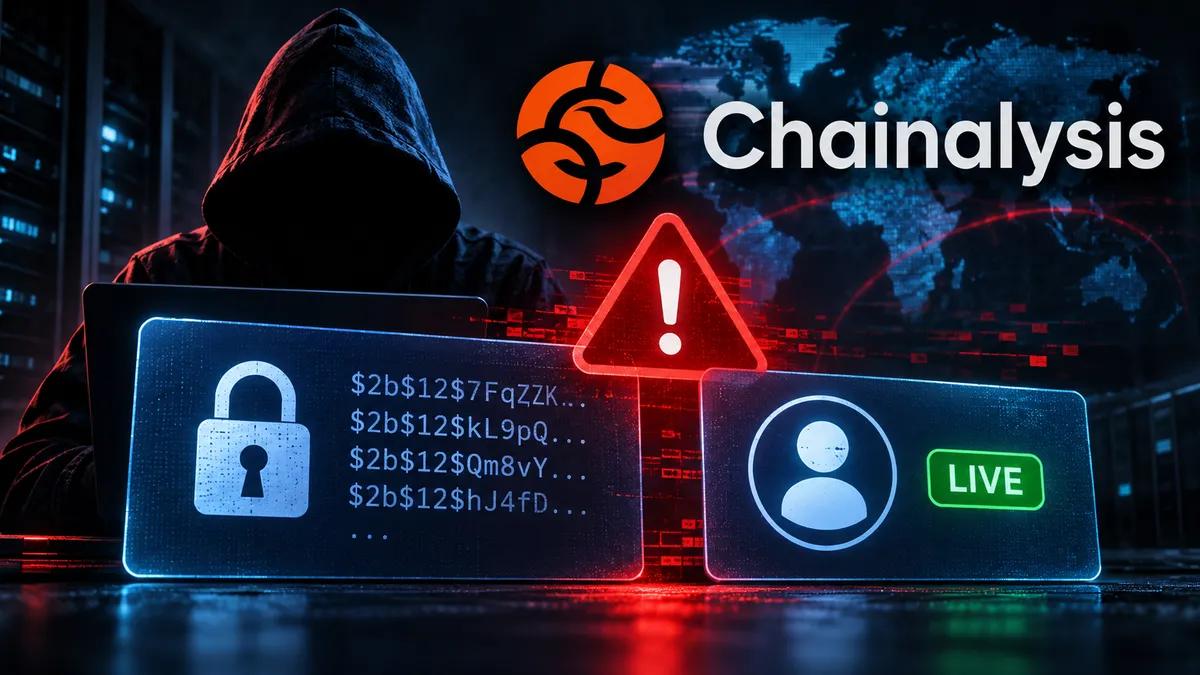
Chainalysis сообщает, что злоумышленники получили хэши паролей и действующие токены всех пользователей
 Скандалы
Chainalysis целую неделю уверяла клиентов, что ущерб оказался незначительным. Но оказалось, что это не так.
В обновлённом уведомлении об инциденте, опубликованном на этой неделе, компания, занимающаяся аналитикой блокчейна, сообщила, что имена, имена пользователей, хэши паролей и действующие токены аутентификации всех её пользователей оказались доступны злоумышленнику. 6 ноября сайт WuBlockchain обратил внимание на это обновление в X и добавил самую неприятную часть: некоторые пароли в открытом виде также попали в сеть в результате отдельной атаки.
От «неконфиденциальных» данных до всего
Chainalysis обнародовала информацию 30 октября. В сообщении об инциденте безопасности говорилось, что внешний злоумышленник использовал «агрессивные агентские методы», чтобы проникнуть в системы и внутренние инструменты компании. На тот момент утечке подверглись идентификаторы пользователей, полные имена, адреса электронной почты и обозначения ролей в организациях. Компания назвала эти данные неконфиденциальными и заявила, что не обнаружила никаких признаков доступа к материалам расследований, учетным данным или токенам сеансов. Кроме того, она дважды подчеркнула, что инцидент не имел никакого отношения к краже на Binance.
Пять дней спустя эта картина развалилась. Chainalysis сообщила, что в понедельник, 2 ноября, обнаружила утечку более обширного набора данных, а Cointelegraph сообщил, что компания впервые описала это изменение в среду. Согласно BleepingComputer, в отдельном обновлении говорилось, что в результате «атаки по каналу передачи данных» (типа «человек посередине») была раскрыта часть паролей клиентов. Компания заявляет, что этот вектор атаки в настоящее время локализован.
Одна дата не сходится. Cybernews указывает, что обнаружение произошло в среду, 4 ноября. В собственной формулировке Chainalysis, цитируемой Cointelegraph и BleepingComputer, говорится о понедельнике.
Что означает «активный токен»
Хэши паролей зашифрованы и нечитаемы, но их можно взломать, и любой пользователь, повторно использовавший пароль, подвергается риску в других системах. Более серьезную угрозу представляют «активные токены». Как поясняет American Banker, токен позволяет человеку или программе действовать как авторизованный пользователь без ввода пароля. Chainalysis не сообщила, что именно злоумышленник мог увидеть или изменить с помощью такого токена. Компания также отказалась предоставить Cointelegraph какую-либо информацию, помимо опубликованного уведомления, и не сообщила, был ли злоумышленник заблокирован.
Остановка работы
Первыми перестали работать Reactor — инструмент для расследований — и Data Solutions, который передает данные Chainalysis в собственные системы клиентов. Позже, обнаружив аномальную активность, компания отключила KYT — как интерфейс, так и API — а также функцию проверки адресов и страницу входа, как сообщает The Hacker News. Затронутые учетные записи были заблокированы. Для некоторых пользователей даже сброс пароля пока был невозможен.

Восстановление доступа предполагает создание белого списка IP-адресов, сброс паролей и ротацию API-ключей для каждого пользователя. В первую очередь были восстановлены KYT и проверка адресов. Сроки возобновления работы Reactor и Data Solutions пока не известны.
Для отдела по обеспечению соответствия нормативным требованиям, который проверяет депозиты с помощью KYT, это была ужасная неделя. Как отмечает BleepingComputer, среди клиентов компании — правоохранительные органы, государственные учреждения, банки, страховые компании и криптовалютные предприятия. У нескольких из них исчез основной инструмент проверки, пока они ждали ответов.
Самая важная строка
Chainalysis продолжает заявлять, что у неё нет доказательств того, что к данным расследования был получен доступ или что её данные об атрибуции были подделаны. Данные об атрибуции — это то, что связывает адреса с реальными субъектами, и если кто-то мог незаметно их изменить, то каждый след, построенный на их основе, становится подозрительным. Поэтому это утверждение имеет большой вес.
Я бы всё же внимательно к нему отнёсся. «Нет доказательств» — такую же позицию компания занимала 30 октября в отношении учетных данных и токенов. Издание American Banker указало, что более подробные раскрытия информации последовали через пять дней после того заявления. Это не делает текущее утверждение ложным. Но это означает, что расследование всё ещё продолжается.
Аспект искусственного интеллекта
Chainalysis сообщает, что наблюдает рост числа атак с использованием ИИ по всей отрасли. Компания не уточнила, какой инструмент был использован, как долго злоумышленник находился внутри системы и какие уязвимости были использованы. Тейсс отметил, что пока неясно, использовал ли злоумышленник фреймворк типа ARTEX или собственные агенты.
Однако общая тенденция действительно существует. Сайт Hacker News включает Chainstack, OpenCode, Warp и WorkOS в список компаний, которые недавно сообщили об атаках с использованием ИИ. Microsoft описала одну кампанию, в ходе которой агент за примерно пять минут перешел от сканирования GitHub в поисках уязвимых секретных данных к извлечению данных из Azure Key Vault. Никаких публичных сведений, связывающих эту кампанию с Chainalysis, нет.
Плохая неделя для криптовалютной безопасности
Момент выбран неудачно. 29 октября Binance потеряла примерно 6,3 млрд долларов в результате взлома, и Chainalysis была одной из компаний, помогавших сообществу выяснить, кто стоял за этим. На этой неделе Binance и Deribit также аннулировали все API-ключи, связанные с торговой платформой SignalPlus, после того как она сообщила о проблеме безопасности. Позже SignalPlus сообщила, что поддельное приглашение в Microsoft Teams привело к взлому компьютера одного из инженеров, а убытки составили менее 82 000 долларов. Binance и Deribit заявили, что их собственные системы не пострадали, а Чанпэн Чжао призвал трейдеров аннулировать ключи SignalPlus на других биржах.

Ни один из этих инцидентов не связан с Chainalysis. В совокупности они демонстрируют, насколько безопасность этой отрасли в настоящее время зависит от учетных данных, токенов и API-ключей, находящихся в распоряжении третьих лиц.
Что следует делать пользователям?
Клиентам Chainalysis следует ожидать принудительной сброса паролей и обновлять все API-ключи, о которых компания попросит. Если вы использовали свой пароль от Chainalysis где-либо еще, смените его и там. Относитесь к любому неожиданному письму о сбросе пароля или запросу на аутентификацию как к угрозе — именно это Chainalysis и посоветовала своим пользователям.
Остаются без ответа следующие вопросы: к аккаунтам скольких клиентов был получен доступ, удалось ли выявить злоумышленника и когда возобновит работу сервис Reactor.


 Успешно скопировано... Спасибо, что делитесь нашим контентом!:



Бонус на депозит 5% до 100 драгоценных камней
0% комиссии при пополнении и снятии средств.


11% бонус на депозит + фриспины


ДОПОЛНИТЕЛЬНЫЙ БОНУС НА ДЕПОЗИТ 10% + БЕСПЛАТНЫЕ 2 ВРАЩЕНИЯ КОЛЕСА

Бесплатный кейс и 100% Приветственный Бонус


5 бесплатных кейсов, ежедневная халява и бонус
3 бесплатных случая и бонус 5% на все денежные депозиты.
+5% к депозиту


Коментарии